第 8 章 · 第一节
从数据对不对,转到谁能碰
前七章管的是数据对不对,这一章管的是谁能碰它。
分清楚两件事分开
| 管什么 | 靠什么 |
|---|---|
| 数据对不对 | 完整性约束 |
| 谁能碰数据 | 权限 |
重 点
一条数据既要过完整性这一关,也要过权限这一关,两关互不代替。
前七章管的是数据对不对,这一章管的是谁能碰它。
| 管什么 | 靠什么 |
|---|---|
| 数据对不对 | 完整性约束 |
| 谁能碰数据 | 权限 |
一条数据既要过完整性这一关,也要过权限这一关,两关互不代替。
从概念到权限表,再到用户、权限、角色三样的操作。
前两节讲道理和表结构,后三节全是能敲出来的语句。
没有账号能不能给它授权?
法律、机房、制度、操作系统都算安全,数据库只管最后一条。
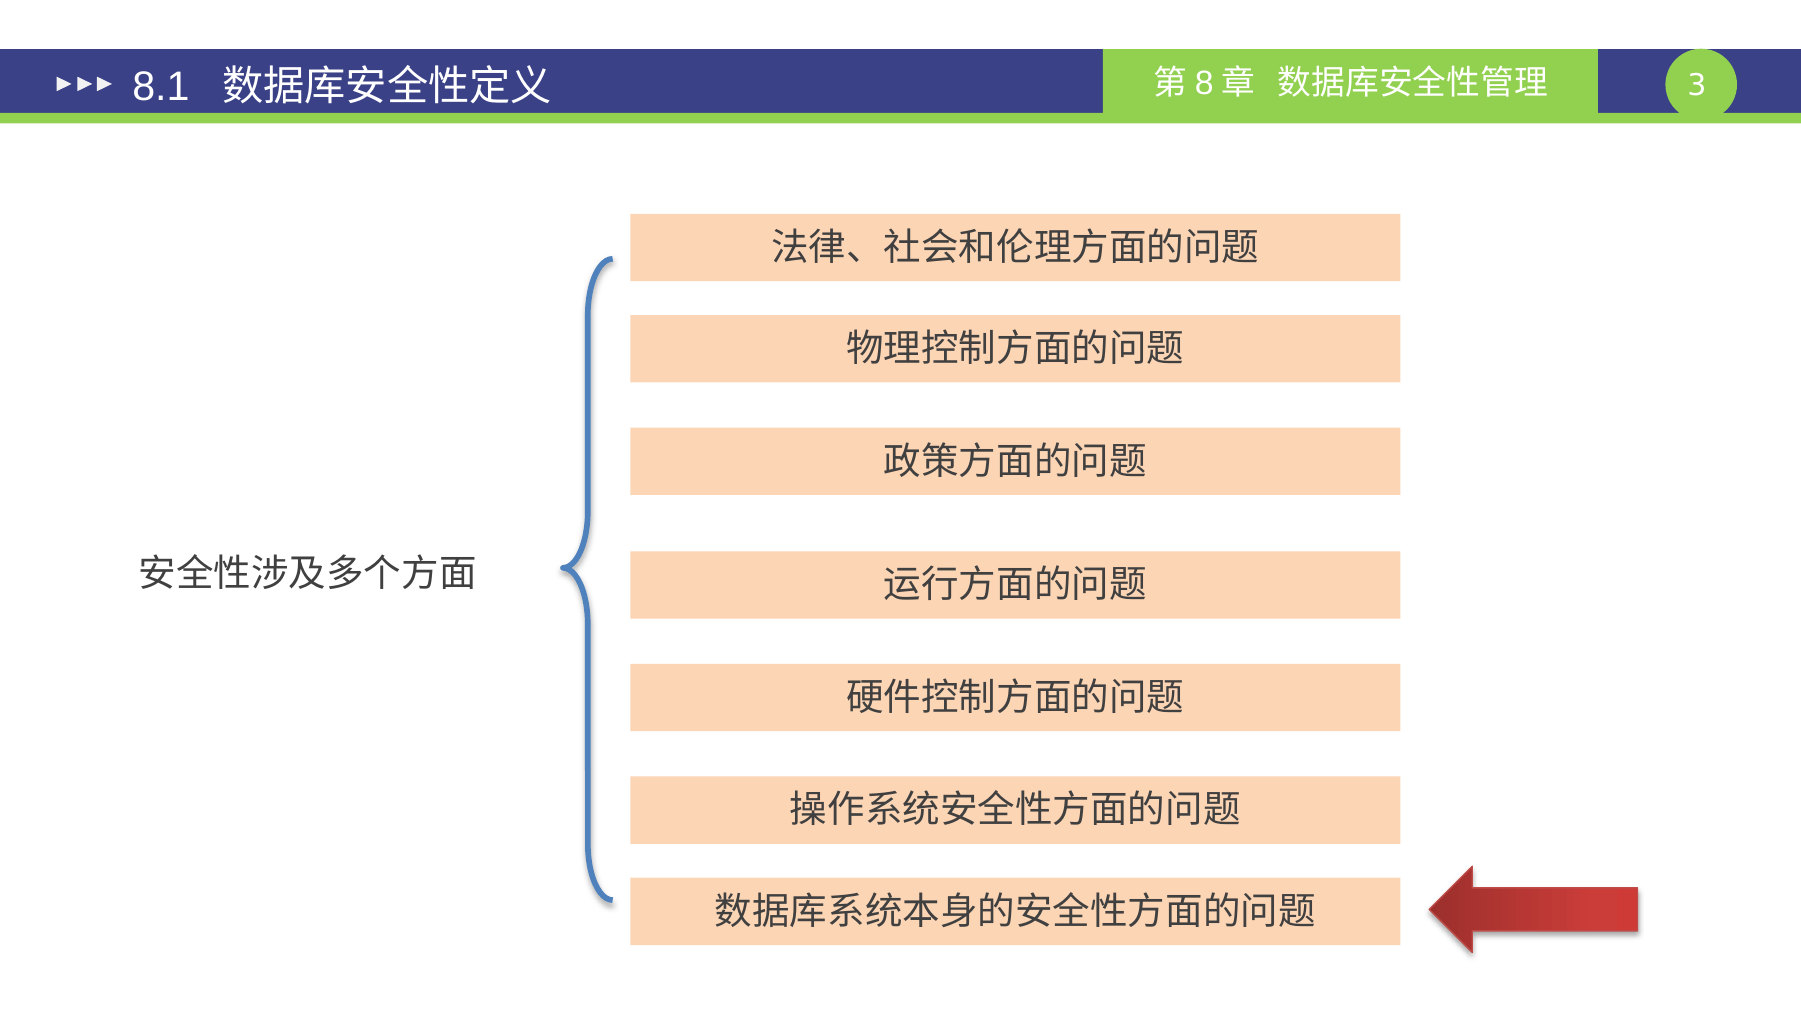
机器被人搬走、管理员把口令写在便签上,再严的权限也拦不住。
银行金库的安全靠围墙、保安、监控和锁,锁只是最里面那一层。
课件那七条是教材 8.1 节的原话,考试里常考「哪一条不属于数据库本身」。
登录、权限、文件、加密、审计,从外到里五层。
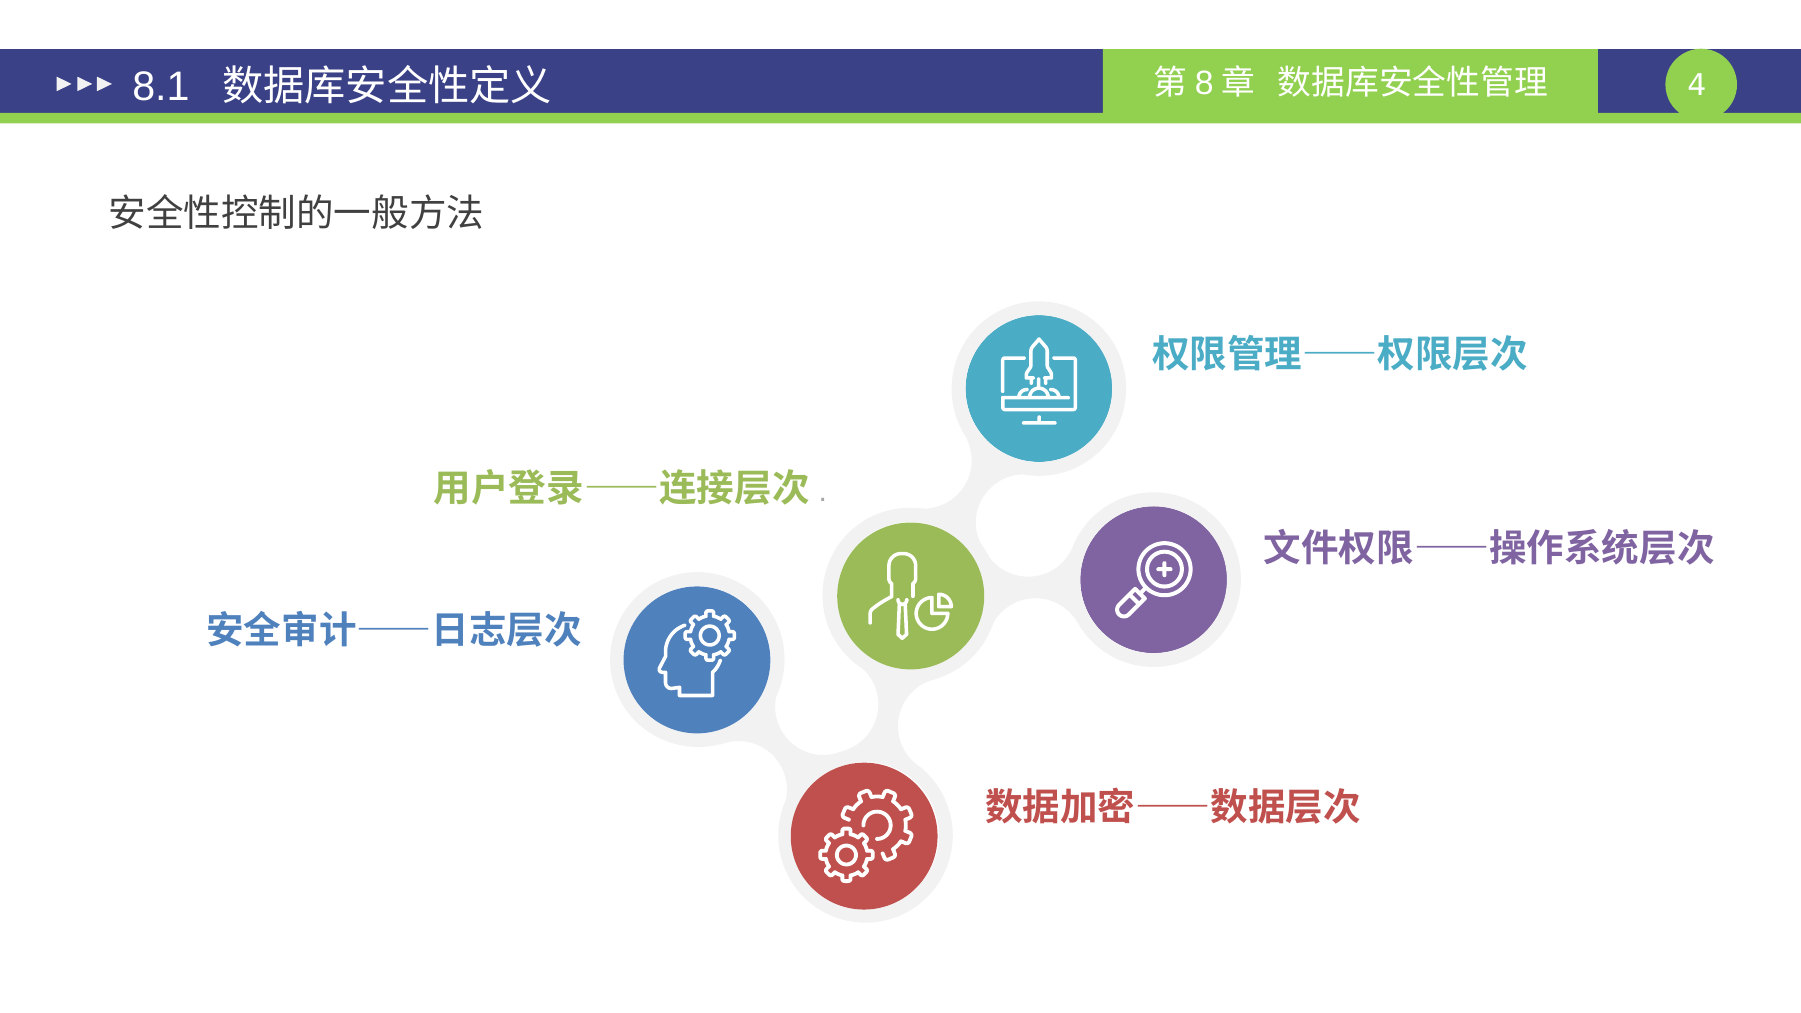
| 防线 | 管的层次 |
|---|---|
| 用户登录 | 连接 |
| 权限管理 | 权限 |
| 文件权限 | 操作系统 |
| 数据加密 | 数据 |
这一章讲的是前两道,第三道归运维,后两道归专门的安全课。
五道里哪一道是操作系统在管?
先证明你是你,才谈得上你能干什么。
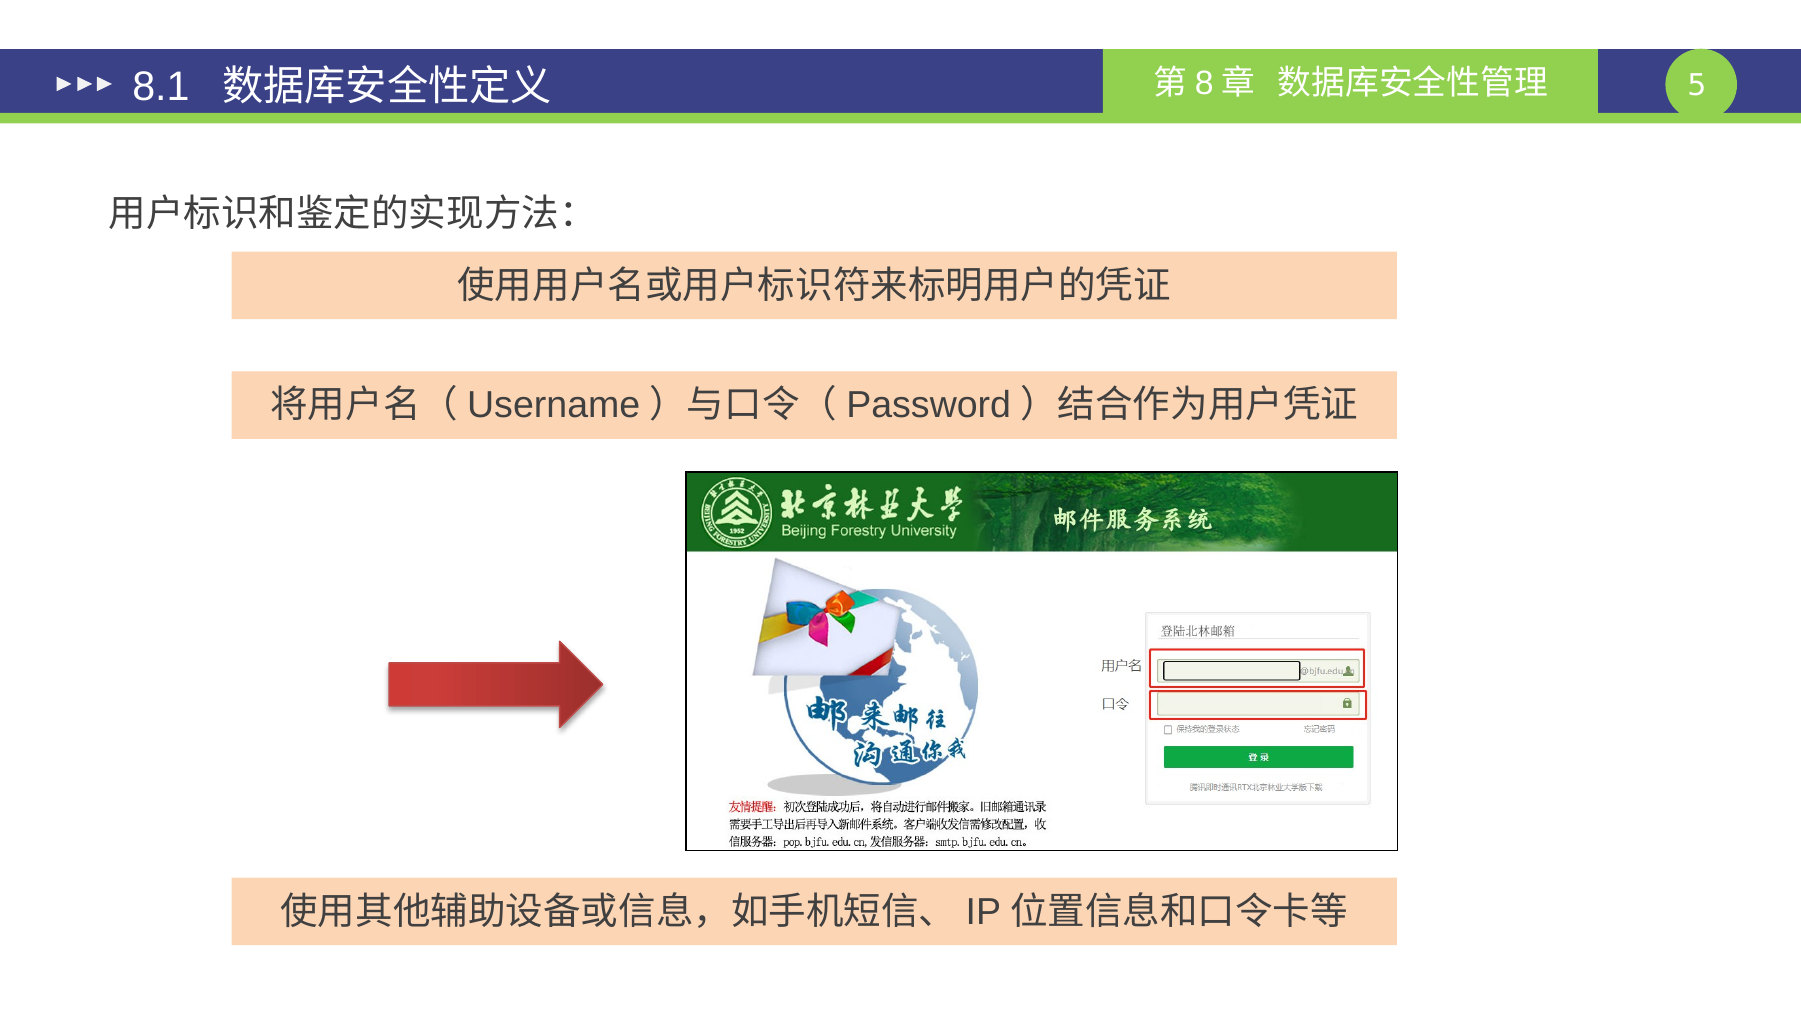
用户名加口令是最常见的一种,短信验证码和口令卡是另加的一层。
进小区先说自己住几栋,再刷门禁卡,说的那句是标识,刷卡是鉴定。
进来之后能碰哪些库、哪些表、哪些列,全靠权限说了算。
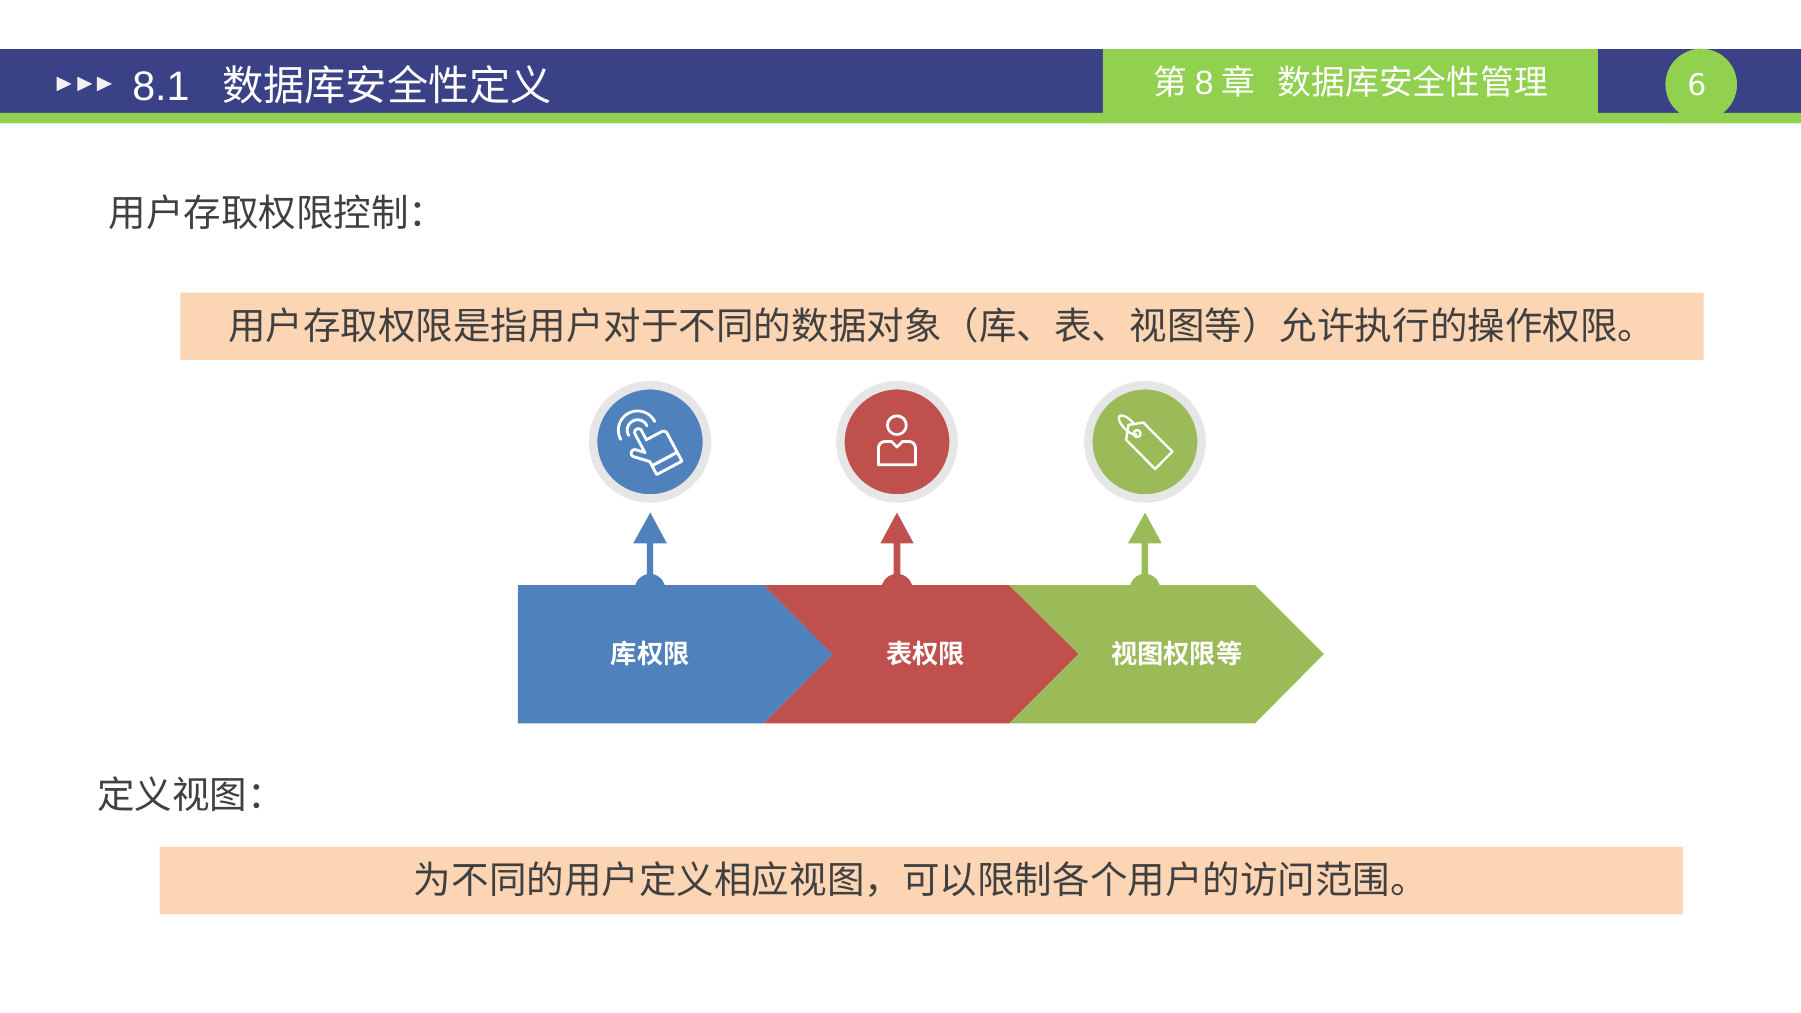
权限分库、表、视图几个层次,越往里范围越小,控制越细。
第 7 章的视图在这里又派上用场:给不同的人建不同的视图,就是一种权限控制。
只想让人看到成绩表的几列,用视图还是用字段级权限?
前面几道防的是从数据库里偷,加密防的是绕过数据库偷。
| 做法 | 防的是 |
|---|---|
| 文件加密 | 直接读数据文件 |
| 安全审计 | 事后查是谁干的 |
加密是事前防,审计是事后追,两样一起才算闭环。
加密像把账本写成密码,审计像门口的监控,进来过谁都留着。